Korzystanie z Panelu sterowania usługi AD Sync
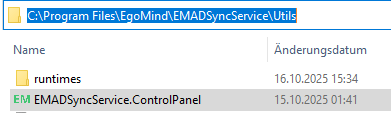
Panel sterowania usługi AD Sync jest instalowany wraz z komponentem Appterix usługi AD Sync. Panel sterowania usługi AD Sync znajduje się w folderze Utils w ścieżce instalacji usługi AD Sync (domyślnie: C:\Program Files\EgoMind\EMADSyncService\Utils). Można go uruchomić jako administrator na serwerze usługi AD Sync.
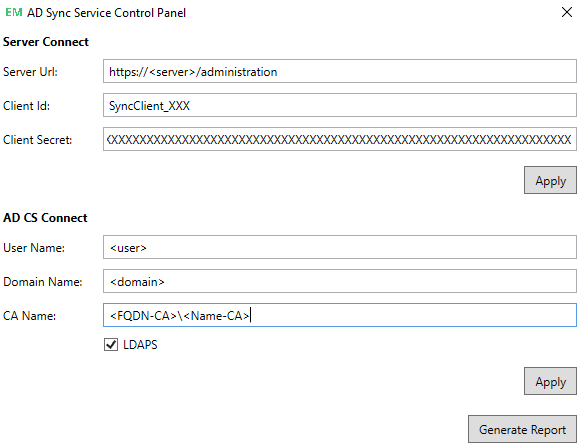
Panel sterowania AD Sync umożliwia wprowadzanie zmian w połączeniu serwera z platformą EgoMind, a także inicjowanie połączenia z urzędem certyfikacji AD.
Ponadto można wygenerować raport o stanie połączenia usługi AD Sync i usługi AD CS.
Połączenie z serwerem
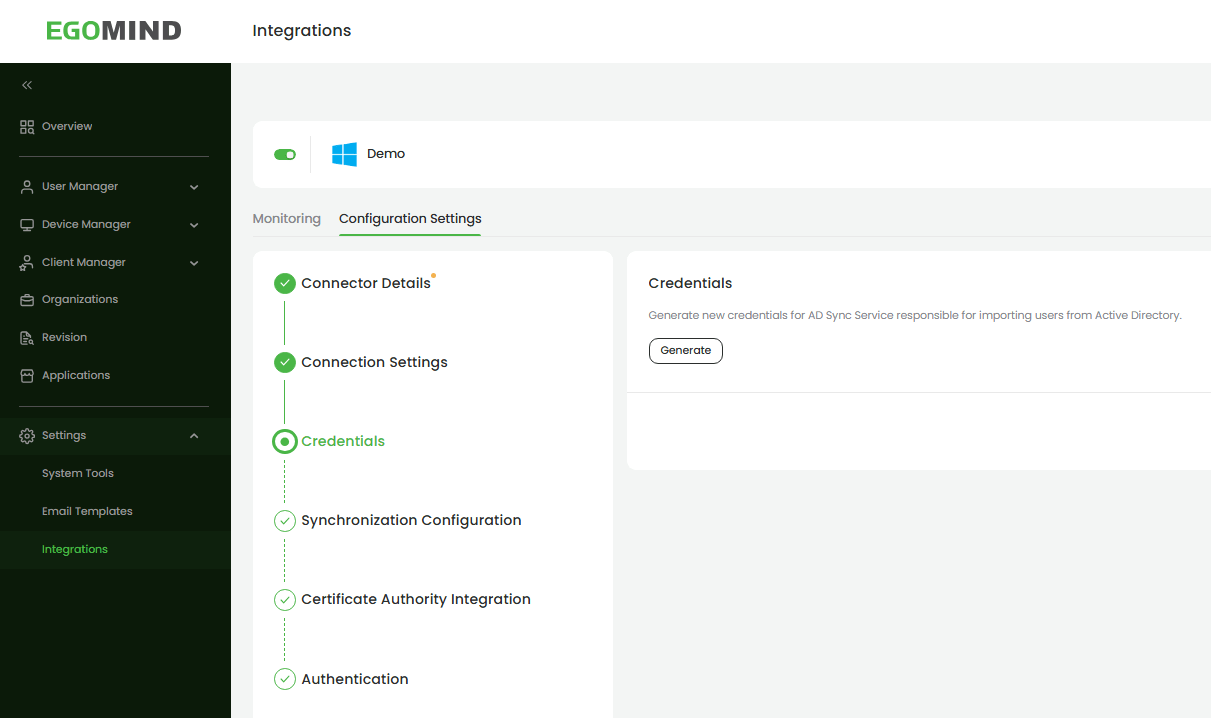
Adres URL serwera, identyfikator klienta i tajny klucz klienta można uzyskać w interfejsie internetowym platformy EgoMind w obszarze Ustawienia > Integracje > Ustawienia konfiguracji > Dane logowania po kliknięciu przycisku Generuj.
wskazówka:Każde kliknięcie przycisku Generuj powoduje utworzenie nowych danych logowania, które należy wprowadzić w Panelu sterowania usługą AD Sync.
Aby wykonać ten krok, wystarczy, że użytkownik otworzy Panel sterowania AD Sync jako administrator.
Połączenie AD CS
Aby utworzyć certyfikaty AD i używać ich na kluczach YubiKeys za pośrednictwem rejestracji Appterix, konieczne jest wcześniejsze wykonanie kilku kroków.
Zaloguj się do serwera usługi AD Sync jako administrator przedsiębiorstwa w sesji interaktywnej i uruchom Panel sterowania usługi AD Sync jako administrator.
wskazówkaLogowanie do serwera z uprawnieniami Administratora przedsiębiorstwa wymagane jest tylko raz.
W sekcji AD CS Connect wprowadź tę samą nazwę użytkownika i nazwę domeny, które zostały określone w ustawieniach połączenia konfiguracji AD Sync na platformie EgoMind.
Aby użytkownik wskazany w ustawieniach połączenia AD CS Connect i AD Sync mógł wystawiać certyfikaty, musi mieć następujące uprawnienia:
– Członkostwo w domenie jako użytkownik domeny.
– Członkostwo w grupie wydawców certyfikatów AD.
– Autoryzacja logowania do sesji interaktywnych na serwerze usługi AD Sync.
wskazówkaW niektórych przypadkach logowanie za pomocą nazwy netBIOS (domena/użytkownik) prowadzi do błędów podczas nawiązywania połączenia z usługą Active Directory (AD CS). W takich przypadkach można wpisać nazwę UPN użytkownika (użytkownik@domena.rozszerzenie) w polu „Nazwa użytkownika”, a pole „Nazwa domeny” pozostawić puste.
W polu Nazwa urzędu certyfikacji wprowadź nazwę urzędu certyfikacji, którą można uzyskać za pomocą polecenia wiersza poleceń Certutil w obszarze Konfiguracja.
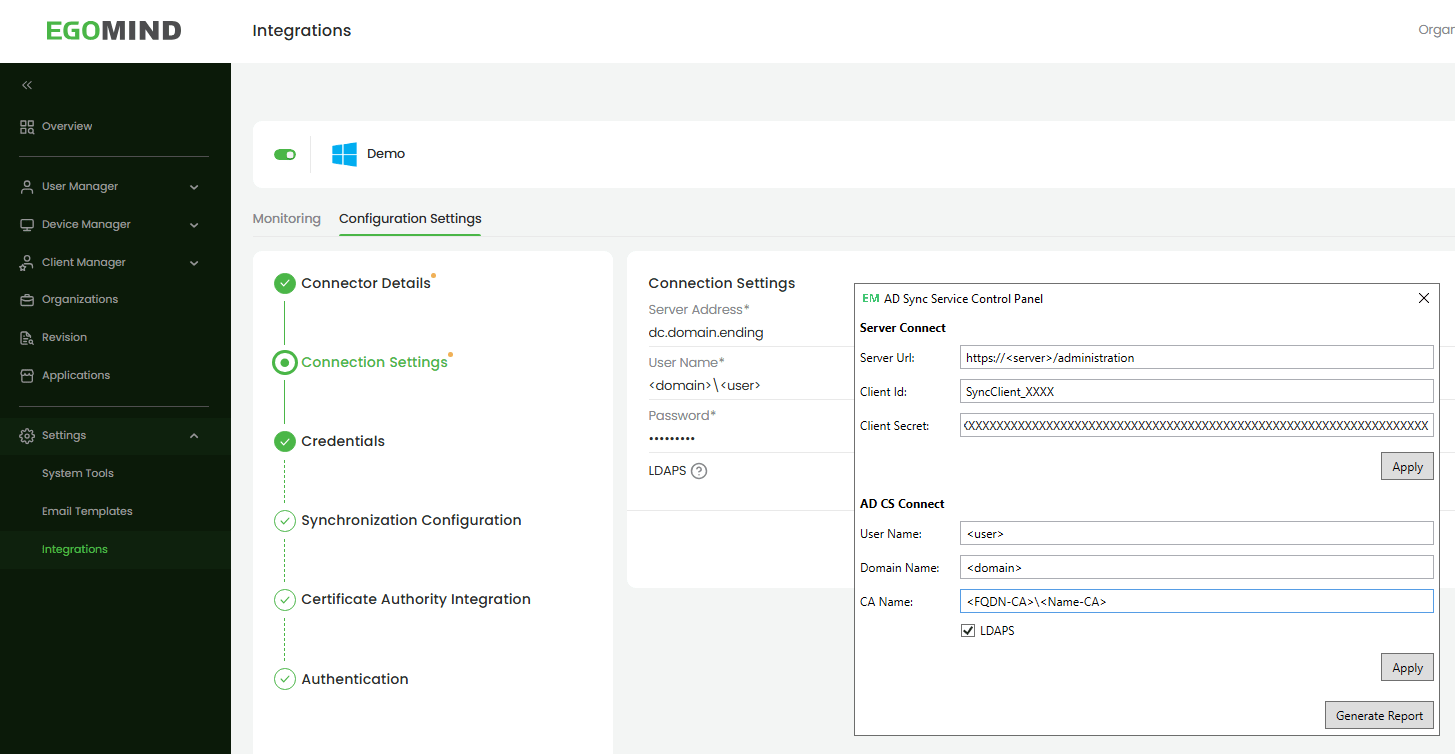
Następnie kliknij Zastosuj, aby umożliwić skonfigurowanie połączenia z urzędem certyfikacji AD w tle.
Działania podczas automatycznej konfiguracji usługi AD CS
Jeżeli po wykonaniu powyższych wyjaśnień klikniesz przycisk Zastosuj w sekcji AD CS Connect w Panelu sterowania AD Sync, zostanie przeprowadzona automatyczna konfiguracja usług certyfikatów Active Directory (ADCS) w celu utworzenia i użycia szablonów certyfikatów logowania Appterix SmartCard.
W tle tworzony jest tymczasowy skrypt programu PowerShell w ramach interaktywnej sesji użytkownika Administratora przedsiębiorstwa, który kliknął przycisk Zastosuj w Panelu sterowania usługi AD Sync.
wskazówkaJeśli używasz skanera antywirusowego lub podobnego oprogramowania, sprawdź, czy tworzenie i używanie tego skryptu programu PowerShell nie jest zablokowane.
Jednorazowa inicjalizacja połączenia AD CS wykonuje następujące kroki:
Skrypt weryfikuje użytkownika docelowego i zapewnia, że skrypt zostanie wykonany w środowisku domenowym (a nie lokalnie).
Predefiniowany szablon SmartCardLogon jest zlokalizowany i używany do utworzenia nowego szablonu AppterixSmartcardLogon. Szablon AppterixSmartcardLogon jest tworzony i konfigurowany w kontenerze Active Directory CN=Szablony certyfikatów,CN=Usługi klucza publicznego,CN=Usługi,CN=Konfiguracja…
Lista kontroli dostępu (ACL) nowego szablonu Appterix Smartcard Logon, a także wstępnie zdefiniowany szablon Enrollment Agent, zostały dostosowane tak, aby użytkownik zapisany w Panelu sterowania AD Sync mógł je odczytać i zarejestrować.
certutil służy do aktywacji nowego szablonu logowania Appterix SmartCard i szablonu agenta rejestracyjnego w urzędzie certyfikacji (CA).
Jeżeli publikacja obu szablonów się nie powiedzie, skrypt próbuje zdalnie ponownie uruchomić usługę CertSvc (Urząd certyfikacji) na serwerze CA.
Wymagane tymczasowe uprawnienia podczas inicjalizacji połączenia AD CS:
Użytkownik uruchamiający Panel sterowania AD Sync potrzebuje uprawnień zapisu w ścieżce CN=Configuration,DC=…. Są to zazwyczaj uprawnienia grupy Enterprise Admins lub Domain Admins domeny głównej lasu, a także prawo do modyfikacji uprawnień (zakładka Security) obiektów w kontenerze „Public Key Services”.
Aby dodać szablony za pomocą polecenia `certutil -setcatemplates`, użytkownik musi być administratorem urzędu certyfikacji (CA). Aby w razie potrzeby ponownie uruchomić usługę CertSvc (Restart-Service), wymagane są uprawnienia administratora lokalnego na serwerze urzędu certyfikacji (a także włączona usługa PowerShell Remoting/WMI).
Tymczasowo wymagane uprawnienia sieciowe i protokołowe:
Do zainicjowania połączenia z usługą AD CS wymagany jest dostęp do kontrolera domeny przez port 389 lub 636, a także RPC/DCOM w celu komunikacji z urzędem certyfikacji przez narzędzie certutil.
Raport o stanie zdrowia
Możesz wygenerować Raport o Kondycji w pliku JSON, klikając „Generuj Raport o Kondycji” w wybranej lokalizacji. Raport ten przedstawia konfigurację usługi synchronizacji usługi AD oraz połączenie z Urzędem Certyfikacji AD (AD CS). Jest on pomocny w rozwiązywaniu problemów w przypadku błędów w połączeniach z usługą AD lub AD CS.
Streszczenie
Aby skonfigurować połączenie z usługą AD CS, potrzebny jest Panel sterowania usługi AD Sync, który jest instalowany wraz z usługą AD Sync.
Otwórz Panel sterowania usługi AD Sync w sesji administratora przedsiębiorstwa systemu Windows.
Określ użytkownika z członkostwem w domenie i grupie AD Certificate Publisher, a także z uprawnieniami do logowania się lokalnie na serwerze usługi AD Sync, którą określiłeś również w interfejsie internetowym platformy EgoMind w celu synchronizacji AD.
Wprowadź nazwę \ Urząd Certyfikacji AD i kliknij Zastosuj.
Jeśli połączenie z usługą AD CS się nie powiedzie, pomocne może okazać się wygenerowanie raportu o stanie zdrowia za pośrednictwem Panelu sterowania usługi AD Sync.
Uwagi:
Każde kliknięcie przycisku Generuj w sekcji danych logowania interfejsu internetowego platformy EgoMind powoduje utworzenie nowych danych logowania, które należy wprowadzić w Panelu sterowania usługą AD Sync.
W celu jednorazowej inicjalizacji połączenia z usługą AD CS zalogowanie się do serwera przy użyciu konta administratora przedsiębiorstwa jest wymagane tylko tymczasowo.
W niektórych przypadkach logowanie za pomocą nazwy netBIOS (domena/użytkownik) prowadzi do błędów podczas nawiązywania połączenia z usługą Active Directory (AD CS). W takich przypadkach można wpisać nazwę UPN użytkownika (użytkownik@domena.rozszerzenie) w polu „Nazwa użytkownika”, a pole „Nazwa domeny” pozostawić puste.
Jeśli używasz skanera antywirusowego lub podobnego oprogramowania, sprawdź, czy nie blokuje ono tworzenia i używania skryptu PowerShell w celu zainicjowania połączenia z usługą AD CS.
Raport o stanie zdrowia jest przydatny do sprawdzania źródeł błędów, jeśli występują błędy w połączeniach z usługą AD lub usługą AD CS.