Integracja z usługą Active Directory
Integracja z usługą Active Directory umożliwia:
– Automatyczna synchronizacja lokalnych użytkowników AD, jednostek organizacyjnych i komputerów z serwerem EM Platform.
– Logowanie zsynchronizowanych użytkowników AD do serwera platformy EM przy użyciu ich danych uwierzytelniających AD.
– Wydawanie certyfikatów za pośrednictwem usług certyfikatów Active Directory (AD CS).
Wymagania
Przed skonfigurowaniem integracji z usługą Active Directory należy upewnić się, że:
– Usługi domenowe Active Directory (AD DS) są instalowane w celu tworzenia i zarządzania domeną Active Directory.
– Urządzenia klienckie są członkami domeny AD.
Zintegruj serwer platformy EM z usługą Active Directory
Navigieren Sie do Ustawienia > integracje.
Klicken Sie auf Dodaj złącze.
Wybierz Active Directory z listy dostępnych złączy, a następnie kliknij więcej.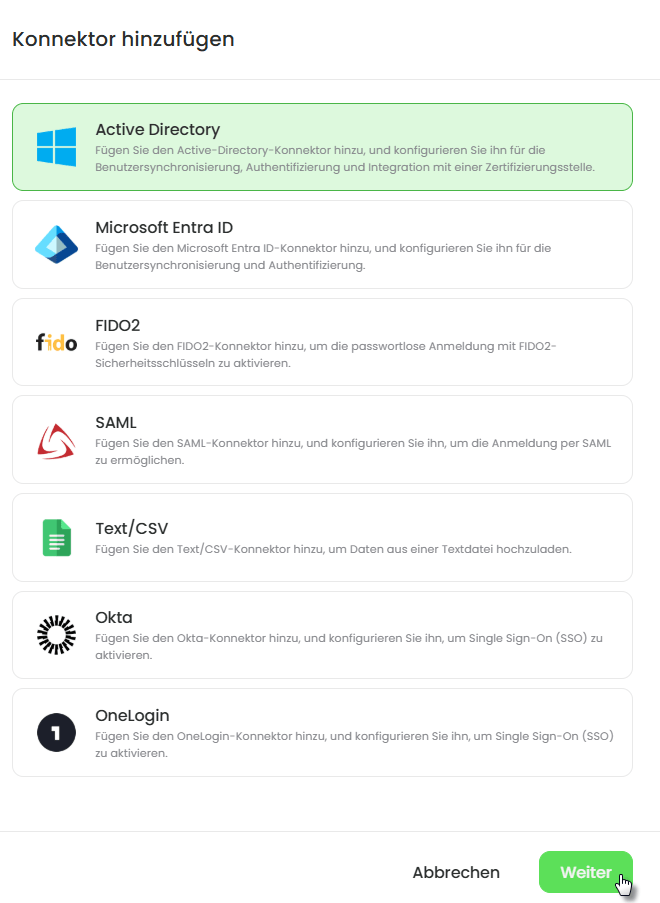
Wpisz poniżej Szczegóły złącza Wprowadź nazwę i (opcjonalnie) opis.
Klicken Sie auf więcej.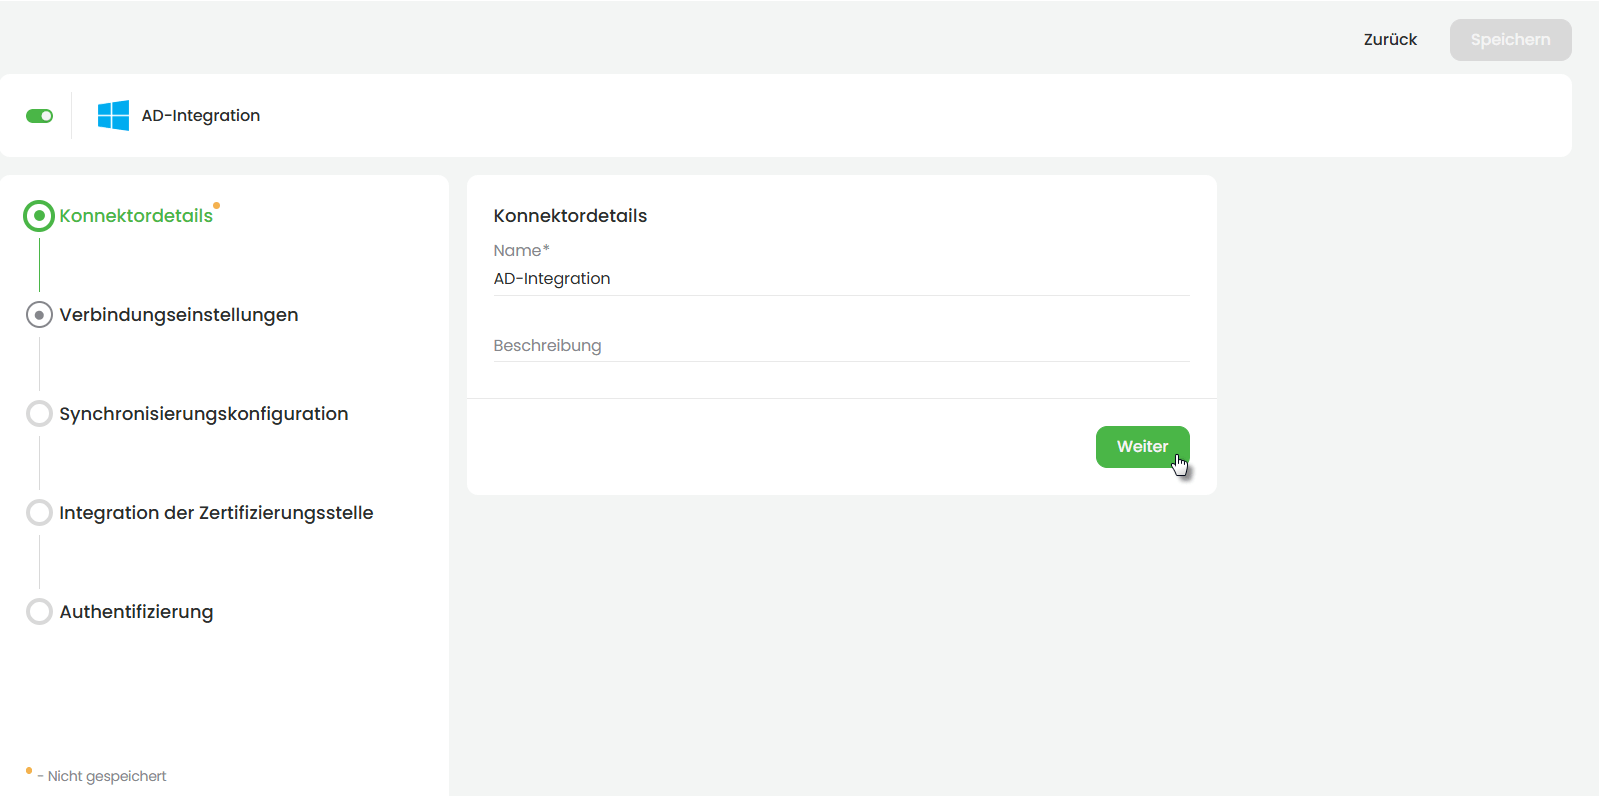
Wpisz poniżej Adres serwera Wprowadź w pełni kwalifikowaną nazwę domeny (FQDN) usługi katalogowej, z którą się łączysz (w przypadku korzystania z protokołu LDAPS). Użyj następującego formatu: ComputerName.DomainName
Przykład: ad-test01.company.local
- LUB -
Można również użyć adresu IP (jeśli używasz protokołu LDAP).
Wpisz poniżej Nazwa użytkownika Wprowadź nazwę użytkownika konta domeny Active Directory. Użyj następującego formatu: DomainName\UserName
Wpisz poniżej Hasło Wprowadź hasło powiązane z podaną nazwą użytkownika.
Zdefiniuj protokół komunikacyjny:
-LDAPS (Domyślnie włączone): Szyfrowana komunikacja LDAP przy użyciu protokołu SSL/TLS.
-Jeśli wyłączone LDAP (używana jest niezaszyfrowana komunikacja LDAP).
Klicken Sie auf oszczędzać.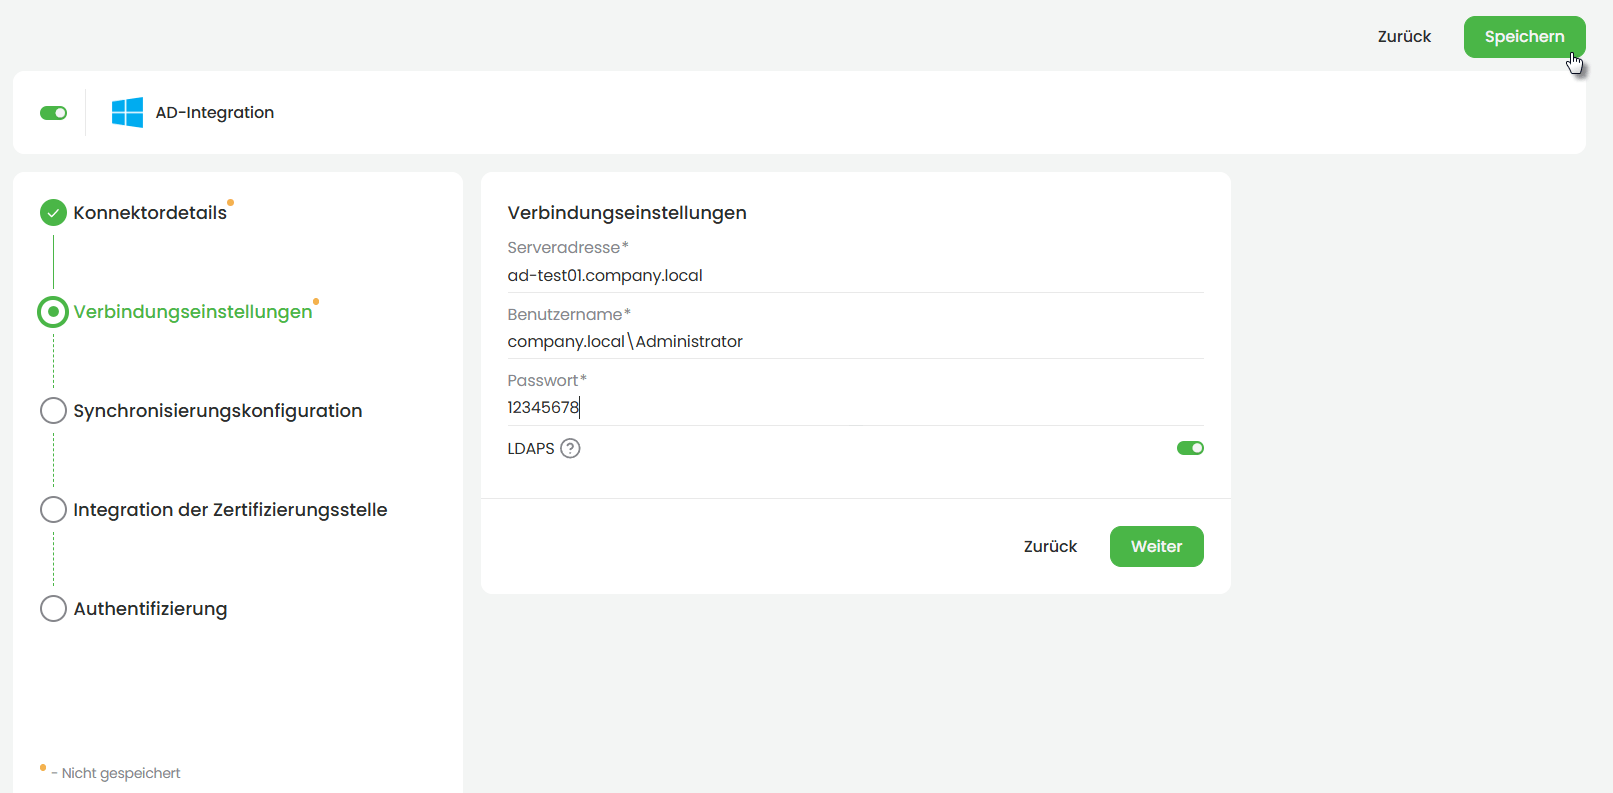
Utworzono dane uwierzytelniające klienta używane przez usługę synchronizacji usługi AD do łączenia się z serwerem platformy EM i synchronizowania danych z usługi AD.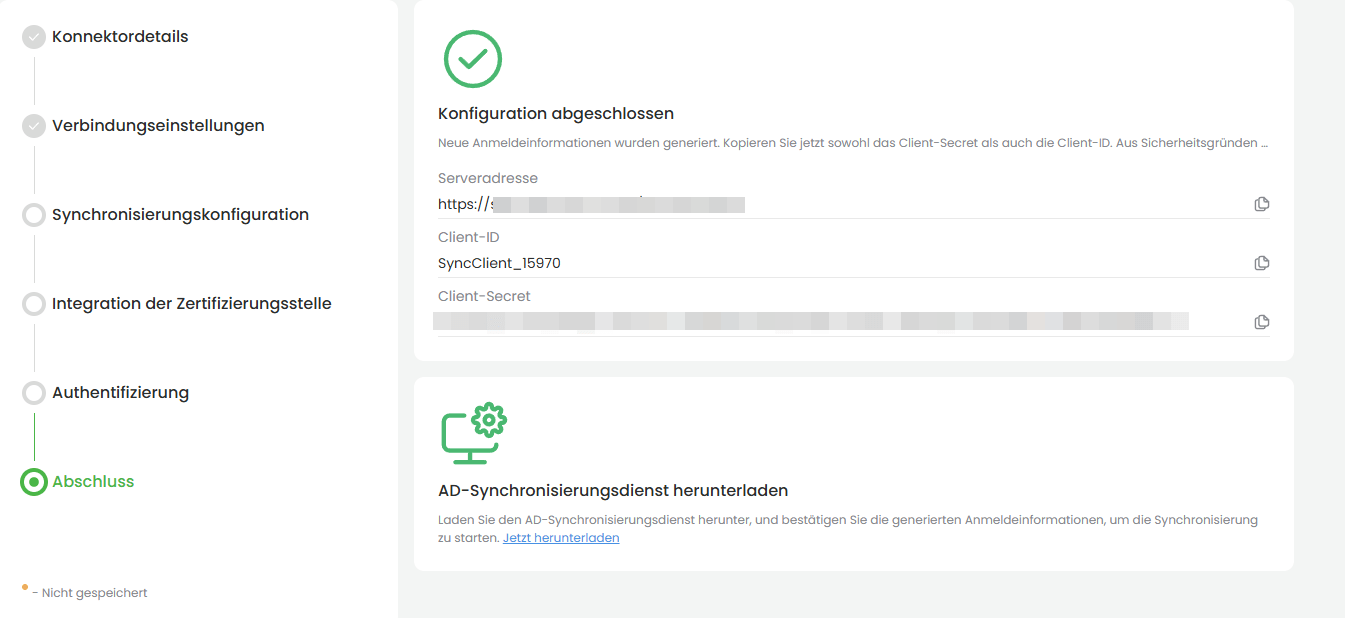
Po zapisaniu:
Nowy krok Referencje będą dostępne. Tutaj możesz ponownie wygenerować dane logowania klienta, jeśli to konieczne. Wygenerowanie nowych danych logowania unieważnia stare dane logowania.
Kolejne kroki
Pobierz usługę synchronizacji AD i potwierdź wygenerowane dane uwierzytelniające. Więcej informacji znajdziesz pod adresem [link do odpowiedniej dokumentacji]. Zainstaluj usługę synchronizacji AD.
– Skonfiguruj reguły synchronizacji, aby synchronizować użytkowników usługi AD, jednostki organizacyjne i komputery z serwerem EM Platform Server.
– Włącz funkcję SSO, aby umożliwić zsynchronizowanym użytkownikom logowanie się do serwera EM Platform Server przy użyciu ich danych logowania do usługi AD.
– Zintegruj urząd certyfikacji z AD, aby umożliwić wydawanie certyfikatów.
Synchronizuj użytkowników usługi Active Directory z serwerem platformy EM
W tej sekcji opisano sposób konfigurowania reguł synchronizacji użytkowników usługi AD.
Wymagania
Przed skonfigurowaniem reguł synchronizacji upewnij się, że dodano łącznik AD i zintegrowano serwer EM Platform Server z usługą Active Directory.
Navigieren Sie do Ustawienia > integracje.
Wybierz złącze AD.
Wybierz Ustawienia konfiguracji > Konfiguracja synchronizacji od.
Aktywuj Konfiguracja synchronizacji, a następnie skonfiguruj następujące opcje:
Klicken Sie auf Dodaj podstawową nazwę wyróżniającąi określ wyróżniającą nazwę rekordu bazowego, aby ustawić punkt początkowy wyszukiwań w usłudze AD.
Na przykład, jeśli chcesz rozpocząć zapytanie od jednostki organizacyjnej test w domenie AD company.local, wprowadź następujące dane: OU=test, DC=company, DC=local.
Wybierz poniżej Identyfikator użytkownika, w jaki sposób identyfikowani są użytkownicy.
(Opcjonalnie) Włącz opcję Automatyczna aktywacja nowych użytkowników, aby automatycznie aktualizować status nowo zsynchronizowanych użytkowników aktywnie ustawić. Jeśli ta opcja jest wyłączona, importowani użytkownicy otrzymają status importowany i muszą zostać zaproszeni.
(Opcjonalnie) Włącz Zeitplan, aby zaplanować automatyczną synchronizację o określonej porze.
Określ, jak często chcesz wykonywać synchronizację.
Klicken Sie auf oszczędzać.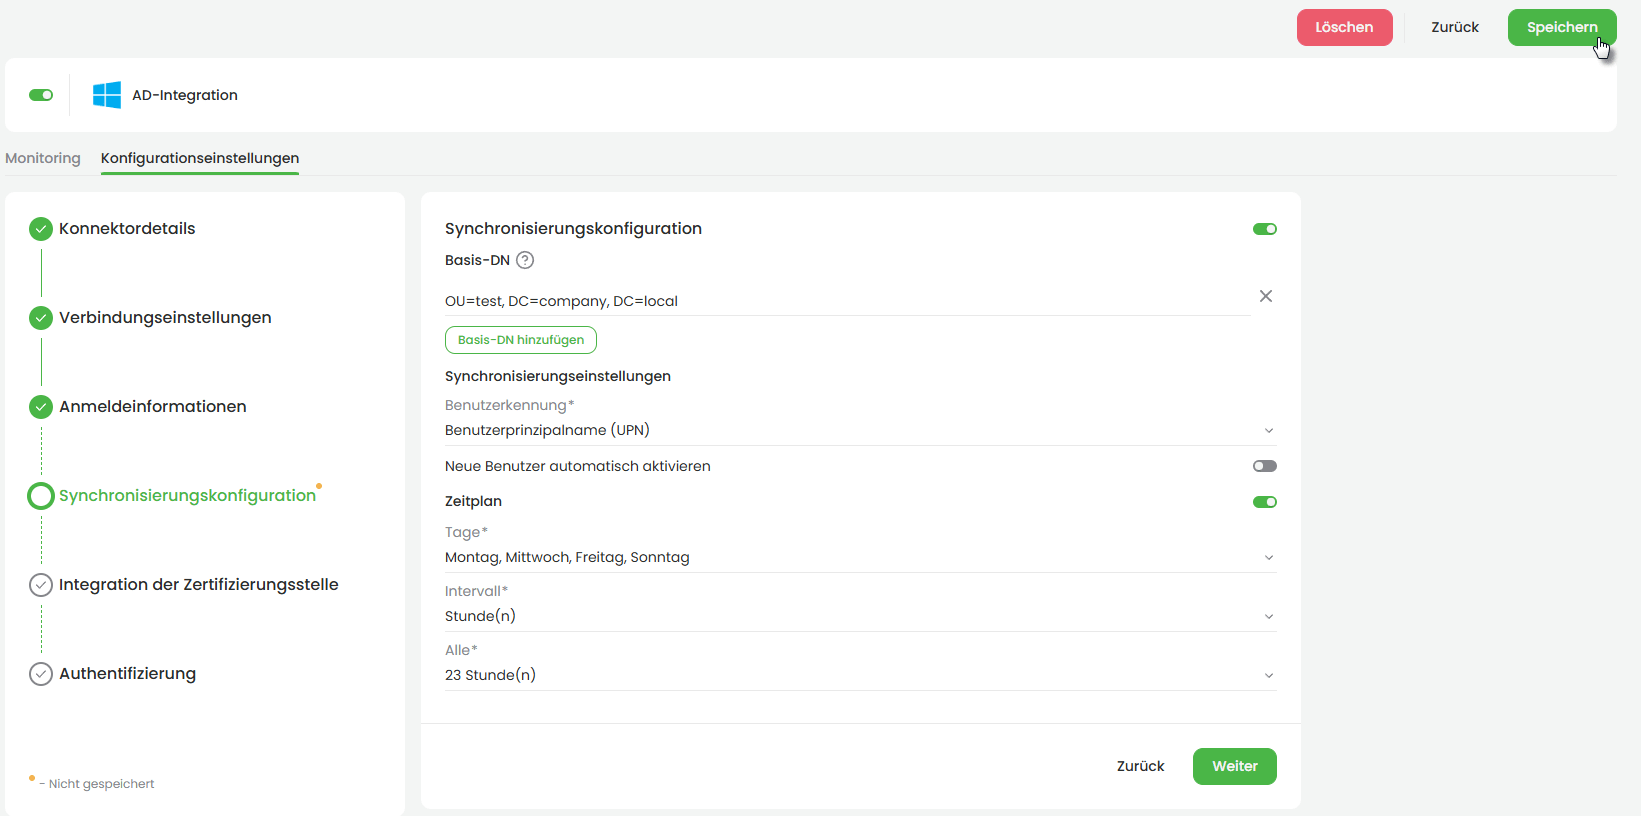
Włącz logowanie do serwera platformy EM przy użyciu poświadczeń usługi AD
W tym artykule opisano, jak umożliwić zsynchronizowanym użytkownikom usługi AD logowanie się do serwera EM Platform Server przy użyciu ich danych logowania do usługi AD.
Wymagania
Przed skonfigurowaniem uwierzytelniania przy użyciu danych logowania do usługi AD upewnij się, że:
-EM Platform Server zintegrowany z Active Directory.
-skonfigurowane reguły synchronizacji.
Navigieren Sie do Ustawienia > integracje.
Wybierz złącze AD.
Wybierz Ustawienia konfiguracji > Authentifizierung od.
Aktywuj Włącz logowanie jednokrotne (SSO) za pomocą usługi Active Directory.
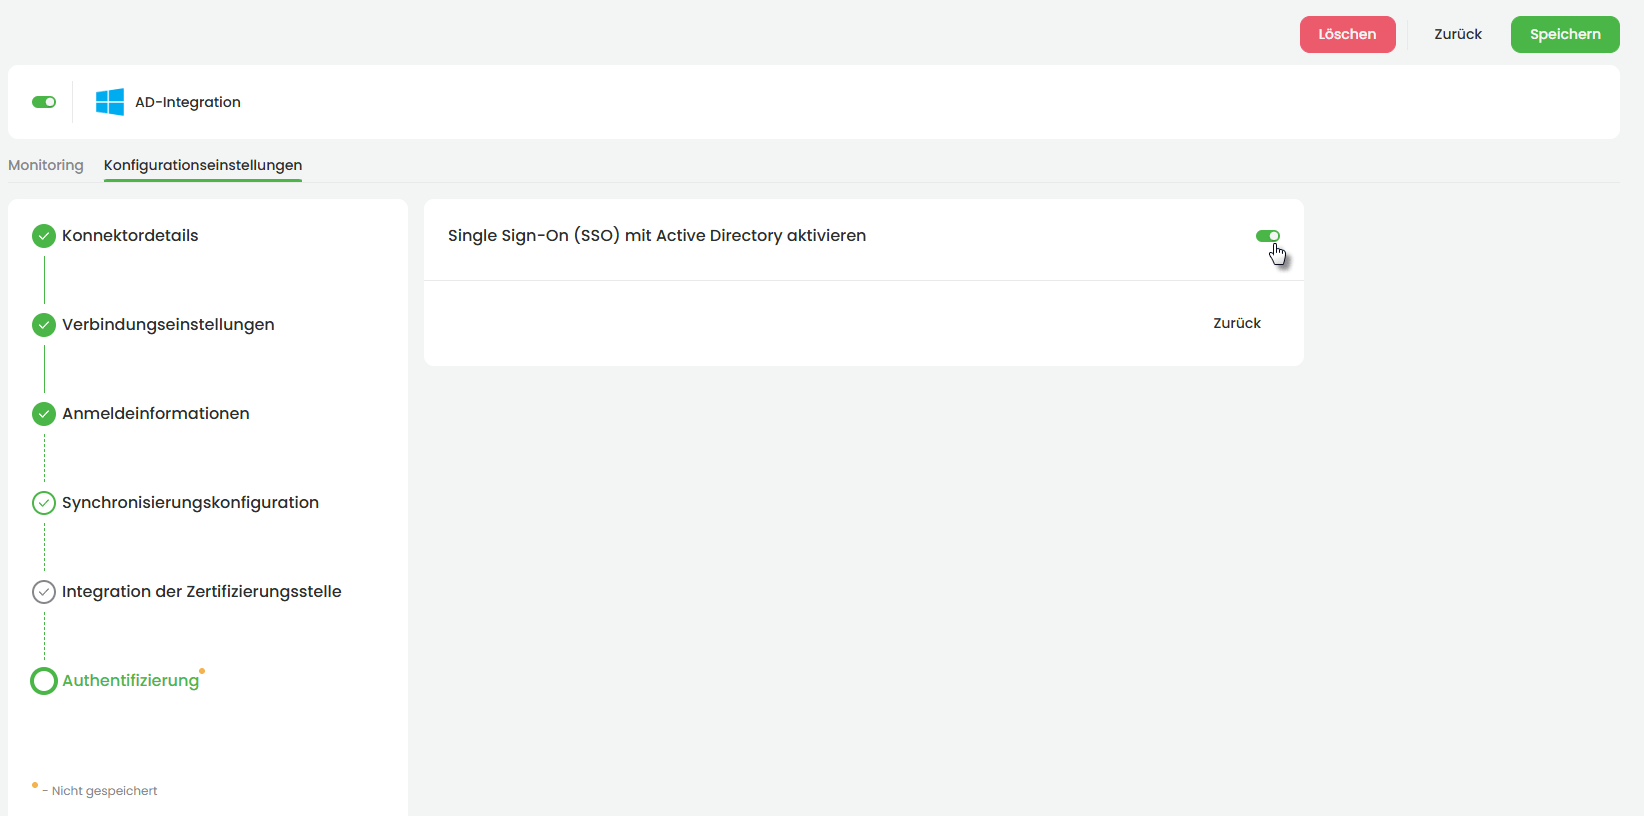
Klicken Sie auf oszczędzać.
Zintegruj urząd certyfikacji z usługą Active Directory w celu wydawania certyfikatów.
W tym artykule opisano sposób konfiguracji integracji Urzędu Certyfikacji (CS) z usługą Active Directory (AD) w celu obsługi wydawania certyfikatów.
Wymagania
Przed skonfigurowaniem integracji CS należy upewnić się, że:
Usługi certyfikatów Active Directory (AD CS) są instalowane i konfigurowane. W razie potrzeby można zainstalować wiele instancji AD CS.
-EM Platform Server został zintegrowany z Active Directory.
- Synchronizacja użytkowników została skonfigurowana.
Navigieren Sie do Ustawienia > integracje.
Wybierz złącze AD.
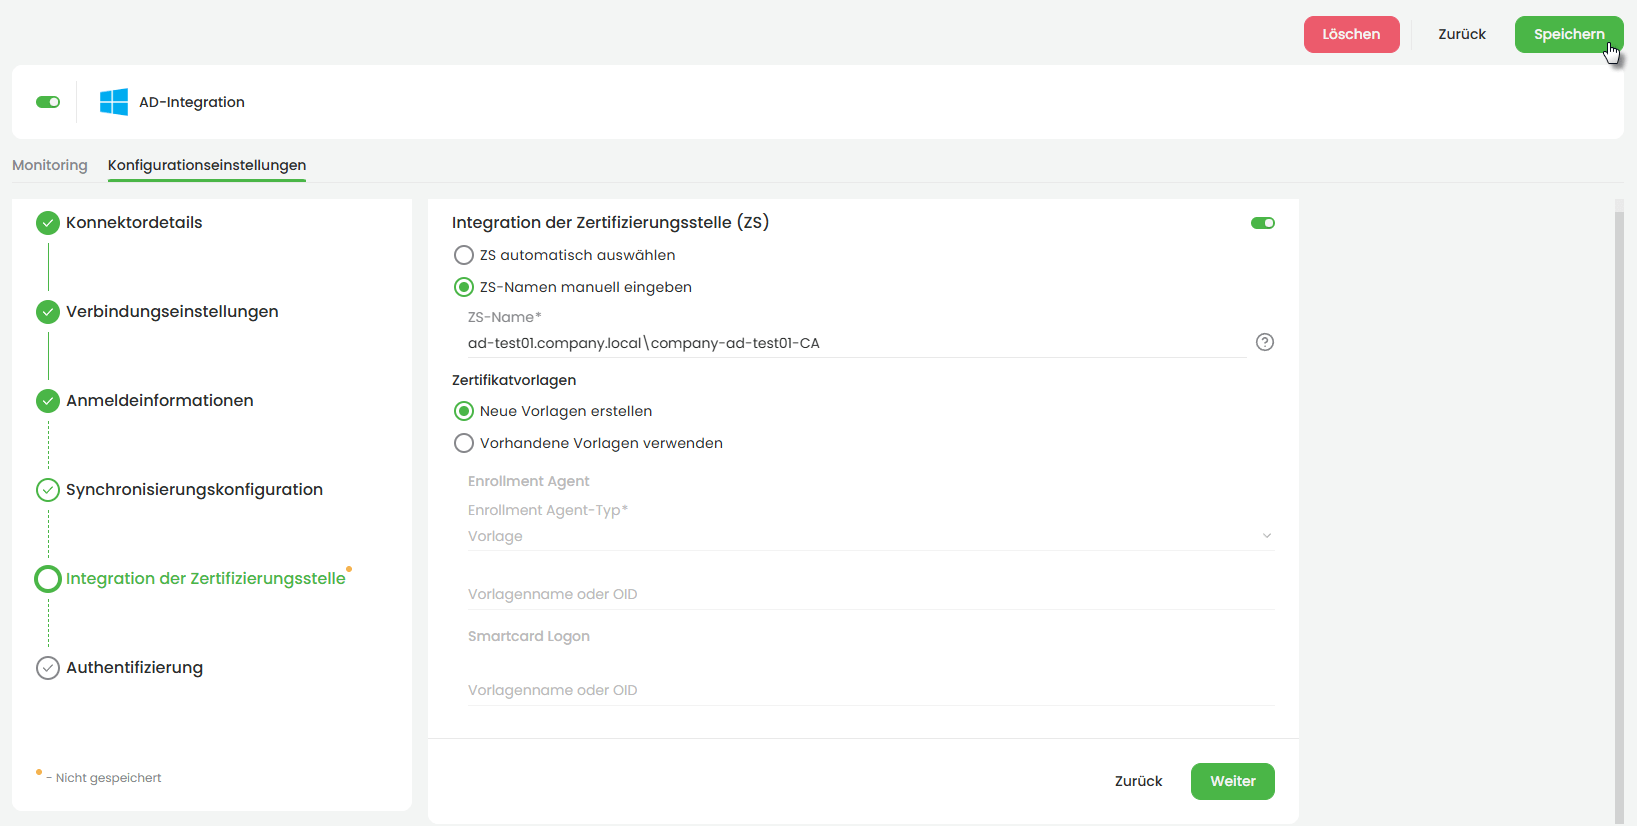
Wybierz Ustawienia konfiguracji > Integracja Urzędu Certyfikacji (CS).
Aktywuj Integracja Urzędu Certyfikacji (CS).
Wybierz jedną z następujących opcji:
Wybierz CS automatycznie:Dostępny ZS zostanie wybrany automatycznie.
Wprowadź nazwy CS ręcznieWpisz wymaganą nazwę ZS w polu. Nazwa CS jeden. Użyj następującego formatu: CAHostName\CAName.
Przykład: ad-test01.company.local\company-ad-test01-CA
Wybierz poniżej Szablony certyfikatów jedną z następujących opcji:
Utwórz nowe szablonyNowe szablony są tworzone automatycznie.
Użyj istniejących szablonów:Wykorzystano wstępnie skonfigurowane szablony.
Jeśli byłeś w poprzednim kroku Użyj istniejących szablonów Jeżeli wybrałeś tę opcję, podaj następujące informacje:
Agent ds. rejestracjiWybierz typ Agenta rejestracyjnego, a następnie podaj szczegóły na podstawie wybranego typu:
ZgłoszenieWprowadź nazwę szablonu lub OID.
CertyfikatWprowadź odcisk palca z certyfikatu.
Logowanie za pomocą karty inteligentnejWprowadź nazwę szablonu lub OID.
Klicken Sie auf oszczędzać.